Más vulnerabilidades, más rápido: cómo proteger las webs de tus clientes en 2026
En los últimos meses se han encontrado vulnerabilidades en algunos de los plugins más populares de WordPress, en el propio core y la semana pasada, en PHP, el lenguaje sobre el que funcionan cerca del 70% de las webs.
Por supuesto, esto es en buena parte debido a la inteligencia artificial. Con lo que permite hacer hoy en día, cada vez se descubren más vulnerabilidades e, importante, se explotan más rápido.
Y sí, es normal que esto genere preocupación. Últimamente no paramos de recibir consultas sobre ello por parte de nuestros usuarios, y en blogs y redes sociales circulan todo tipo de opiniones. Por eso he querido escribir este artículo con la ayuda del equipo técnico de Modular DS.
En él vamos a ver qué está pasando, qué estamos viendo desde Modular DS, cómo afecta al mantenimiento de tus webs, qué estamos haciendo nosotros para ayudarte a protegerlas y por qué este es el momento de poner la seguridad en el centro de tu servicio de mantenimiento.
Porque si ofreces este servicio de manera profesional, esto va contigo, seas usuario de Modular DS o no. Merece la pena dedicarle diez minutos.
Tabla de contenidos
Por qué escribimos esto
Llevamos desde 2021 construyendo Modular DS y hablando cada semana con agencias, freelancers y empresas de hosting que gestionan webs. Y muchos más años manteniendo webs de clientes propios. Nada de lo que hemos vivido antes se parece a lo que está pasando en las últimas semanas. Obviamente, no creo que seamos los únicos que pensamos esto.
No estamos hablando de vulnerabilidades aisladas. Es una tendencia y está cambiando lo que significa mantener una web.
Con esto no quiero meter miedo, ojo. Quiero que tengas claro cómo te afecta y qué puedes hacer para proteger las webs que están a tu cargo.
Este post no va de los básicos (contraseñas robustas, doble factor, revisión de permisos de usuarios). Si quieres repasarlos, los tienes en nuestra guía de seguridad en WordPress. Aquí me centro en lo que tiene que ver con el día a día del mantenimiento de WordPress.
Qué está pasando
Solamente desde julio se han encontrado vulnerabilidades graves en varios de esos plugins que están en casi cualquier web, además de en el propio core de WordPress y en PHP.
Estos son algunos de los casos más relevantes:
| Fecha | Software | Incidente |
|---|---|---|
| Octubre 2026 | PHP (PHP2Shell) | Dos fallos críticos de ejecución remota de código en el core de PHP. Solo recibieron parches oficiales las versiones con soporte (8.2 en adelante). Afectan a cerca del 70% de internet. |
| Octubre 2026 | Duplicator y Duplicator Pro | Inyección de objetos PHP sin autenticación, con una gravedad de 9,8 sobre 10, en un plugin con más de 1 millón de instalaciones. |
| Octubre 2026 | UpdraftPlus (UpdraftCentral) | Robo de las claves de UpdraftCentral, el servicio de gestión remota de UpdraftPlus, un plugin con más de 4 millones de instalaciones. Con ellas, los atacantes instalaron puertas traseras en las webs conectadas. |
| Octubre 2026 | Rank Math SEO PRO | Ataque a la cadena de suministro. Parte de los paquetes de la versión 3.0.123 venía con malware, puertas traseras y administradores no autorizados. |
| Septiembre 2026 | WordPress core (CVE-2026-87902) | Inclusión de archivos locales sin autenticación que, en determinadas configuraciones del servidor, permite ejecutar código. Gravedad de 9,2 sobre 10 y explotada activamente. |
| Agosto 2026 | Elementor Pro | Subida de archivos sin autenticación que permite ejecutar código en el servidor, en un plugin instalado en millones de webs. Se empezó a explotar el mismo día que salió el parche. |
| Julio 2026 | WordPress core (wp2shell) | La primera ejecución remota de código crítica y sin autenticación en el core en casi una década. Explotada a las pocas horas del parche. |
Si miras la tabla con calma, verás que repiten tres patrones.
1. Entre el parche y el ataque ya no hay margen. En Elementor Pro, en wp2shell, los ataques empezaron el mismo día en que salió el parche. Con PHP2Shell fue aún peor. Los detalles se filtraron el día antes de la publicación oficial y ya se registraban ataques masivos horas antes de que saliera el parche. Actualizar una vez al mes ya no protege a nadie.
2. Actualizar no siempre es suficiente. En Rank Math SEO PRO, lo que infectaba las webs era la propia actualización. Quien actualizó rápido fue precisamente quien se llevó el malware. En UpdraftCentral, el problema no estaba en el código, así que ninguna actualización frenaba el ataque. En este tipo de casos, lo único que funciona es detectar lo que ya está dentro.
3. Cualquier sistema es vulnerable, incluso los más extendidos o básicos. Plugins de copias de seguridad, migración, SEO, maquetadores. Son plugins que se instalan una vez y se olvidan, y que tienen acceso a todo. De hecho, dos de los cuatro plugins de la tabla son de copias de seguridad.
Nada de esto significa que estos plugins sean malos, ni que WordPress sea inseguro. Son proyectos sólidos mantenidos por equipos serios. Muchas vulnerabilidades seguramente no se habrían descubierto sin la IA (la vulnerabilidad de PHP llevaba más de 10 años ahí, sin ser encontrada).
Cada vez escucho a más desarrolladores decir: «No nos preguntamos si nos pasará, sino cuándo sucederá«.
En nuestro propio plugin se descubrió un fallo crítico el pasado mes de enero. ¿Qué hicimos? Publicamos el parche en 82 minutos, actualizamos masivamente a todos nuestros usuarios y lo contamos todo en nuestro post-mortem.
Y esas, en nuestra opinión, son precisamente las cosas más importantes en estas situaciones: la rapidez de la respuesta y la transparencia.
Lo mismo que debes aplicar tú con las webs de tus clientes.
El papel de la IA
Como ya mencionábamos al principio, la IA ha cambiado las reglas en los dos lados. Hoy hay más gente y más herramientas buscando vulnerabilidades, y eso es bueno. Se encuentran y se corrigen fallos que antes pasaban años sin detectarse y el software que usamos es cada vez más seguro.
Pero los atacantes usan las mismas herramientas. Analizan un parche, entienden qué corrige y cómo explotarlo y lanzan ataques masivos en cuestión de horas.
Más vulnerabilidades, encontradas antes y explotadas antes. Ese es el nuevo escenario.
¿Es WordPress el problema?
No. Pero espera, léelo otra vez. No.
Entiendo que, después de leer todo esto, es normal preguntárselo. Pero creo que lo que ha pasado estos meses demuestra justo lo contrario.
Que se encuentren tantas vulnerabilidades en WordPress no lo hace más inseguro. Al revés. Gracias a su enorme popularidad, al equipo de voluntarios que trabajan en el core, a las empresas de hosting que basan en él su negocio y a las empresas de ciberseguridad especializadas como Patchstack o Wordfence, WordPress está continuamente siendo revisado y las vulnerabilidades encontradas, corregidas de manera rápida y eficiente.
Eso es lo bueno del ecosistema open source. Las vulnerabilidades se encuentran, se corrigen rápido y te enteras. Con wp2shell, por ejemplo, WordPress forzó la actualización automática de las webs afectadas el mismo día en que publicó el parche.
Además de reaccionar rápido, WordPress también está intentando adelantarse. En junio se lanzó Protect The Shire, una iniciativa para que los más de 78.000 plugins y temas de su repositorio sean más seguros. Entre otras medidas, cada nueva versión espera seis horas antes de llegar a las webs y, mientras tanto, varios modelos de IA la analizan en busca de código malicioso o vulnerabilidades. Si el riesgo es alto, se bloquea automáticamente hasta que se corrija.
Y las vulnerabilidades, por supuesto, no son algo exclusivo de WordPress. La diferencia está en si alguien las busca y en si te enteras cuando aparecen. Un buen ejemplo son las webs y aplicaciones hechas con IA. Un estudio publicado este año auditó 200 aplicaciones creadas con agentes de IA y encontró al menos una vulnerabilidad en el 91% de ellas. Dos de cada tres fallos eran críticos o graves. Y en una aplicación así nadie más revisa el código, no hay aviso de seguridad, no hay parche y nadie te avisa. Si tiene un fallo, lo más probable es que el primero en descubrirlo sea quien lo ataque.
Esto no quiere decir que WordPress no tenga retos. Su gran fuerza, el ecosistema de plugins y temas, es también su punto débil, porque no todos se mantienen igual de bien y cada uno que instalas es algo más que vigilar (cuidado con los plugins a medida creados con IA o instalados fuera del repositorio oficial, que nadie los revisa). Por eso el mantenimiento importa tanto. El sistema funciona cuando alguien aplica los parches a tiempo, revisa lo que hay instalado y vigila lo que pasa en cada web. Y ese alguien eres tú.
¿Y PHP?
Con PHP2Shell pasó algo parecido. Enseguida aparecieron voces diciendo que ya no tiene sentido usar PHP, pero en esos mismos días se publicaron fallos graves en muchas otras tecnologías.
Node.js corrigió 10 vulnerabilidades, incluida una de gravedad alta que puede permitir ejecutar código. GitLab parcheó una con la gravedad máxima, 10 sobre 10, que afecta a versiones de los últimos 12 años. Java corrigió otra de 9,1 sobre 10 en el componente que gestiona sus conexiones cifradas. Y siete de diez implementaciones de HTTP/3 analizadas eran vulnerables a ataques que pueden dejar el servidor sin memoria. A eso se suma F5, que lanzó actualizaciones urgentes para tres vulnerabilidades críticas en NGINX, uno de los servidores web más usados. Podríamos seguir con LiteLLM o Railway, que se usan mucho en el vibe coding, pero se entiende el punto.
Insisto, no hay lenguaje ni tecnología sin fallos. Lo que protege una web es tenerla en versiones con soporte y actualizarla a tiempo, ya sea WordPress, PHP, Node.js o cualquier otra.
Lo que estamos viendo desde Modular DS
Todo esto no lo vemos solo en las noticias. Lo vemos cada día en las más de 40.000 webs que nuestros usuarios y sus agencias gestionan con Modular DS. Y los datos confirman la tendencia.
El aumento de vulnerabilidades y hackeos:
- Las vulnerabilidades nuevas se han multiplicado por seis en cinco meses. En abril veíamos de media 1,2 vulnerabilidades nuevas por web al mes. En agosto ya eran 3, y en septiembre, 7,5. Y nada indica que vaya a bajar.
- 1 de cada 10 análisis de malware encuentra algo. Y son webs conectadas a una herramienta de mantenimiento, no sitios olvidados.
- Cada día detectamos unas 25 webs con administradores nuevos que no parecen legítimos. Es decir, más de 150 a la semana. Muchas de ellas, reincidentes.
- Los sitios con Patch & Protect bloquean de media 80 intentos de ataque a la semana. Cada uno de ellos es un intento de aprovechar una vulnerabilidad conocida.
Muchas webs se lo están poniendo fácil a los atacantes:
- Más de la mitad de las webs conectadas a Modular DS tienen ahora mismo al menos una vulnerabilidad en alguno de sus plugins.
- El 11% sigue en una versión de PHP anterior a la 8.2 (se ha reducido un 5% tras la semana pasada). Es decir, sin soporte oficial ni actualizaciones de seguridad. Y la propia versión 8.2, usada por otro 19%, se quedará sin soporte el próximo 31 de diciembre.
- El 17% tiene al menos un plugin abandonado: es decir, con más de dos años sin actualizaciones o cerrado en el repositorio de WordPress. Si se descubre un fallo en él, nadie lo va a corregir.
La buena noticia es que estos tres puntos tienen solución desde el mantenimiento: aplicar actualizaciones de seguridad de inmediato cuando hay vulnerabilidades, migrar las webs a una versión de PHP con soporte y sustituir los plugins abandonados.
Qué significa todo esto para tu servicio de mantenimiento y cómo te ayuda Modular DS
El mantenimiento web ya no puede limitarse a actualizar una vez al mes y tener una copia de seguridad. Tiene que ser un sistema proactivo que anticipe problemas de seguridad y responda en horas, no en semanas.
Si ofreces mantenimiento a clientes, ya seas agencia, freelancer o empresa de hosting, ese sistema se apoya en tres pilares: prevenir, detectar y limpiar.
Prevención: entérate a tiempo y responde rápido
Lo primero es saber cuándo una de tus webs está en riesgo. Necesitas una forma de detectar las vulnerabilidades y de recibir avisos en cuanto se hacen públicas.
Puedes consultar bases de datos como la de Patchstack, usar plugins gratuitos como WPVulnerability en cada web o hacerlo de forma centralizada, para todos tus sitios, con Modular DS, donde además de ver las vulnerabilidades en plugins, temas, versiones de WordPress, PHP y base de datos, puedes activar notificaciones inmediatas para enterarte en el momento en que se publican.
Cuando llegue el aviso, la respuesta tiene que ser rápida. Si hay un parche oficial, la recomendación es aplicarlo de inmediato (actualizar). Si todavía no lo hay, o no puedes actualizar, necesitas algo que impida que la vulnerabilidad pueda ser explotada mientras tanto.
En ambos casos, Modular DS te puede ayudar con:
- Actualizaciones automáticas inteligentes: para que, en cuanto se publique una actualización que corrige una vulnerabilidad (en plugins, temas o el core de WordPress), la web se actualice de inmediato y de forma segura, aunque sea un sábado por la noche y tú estés de vacaciones.
- Patch & Protect: nuestro add-on de seguridad en colaboración con Patchstack, que aplica parches virtuales a vulnerabilidades conocidas en el momento en que se detectan en tus webs, ayudándote a evitar que sean explotadas hasta que puedas actualizar o haya una corrección disponible. Además de permitirte añadir reglas de seguridad básicas. Tiene un coste de 2€ por web al mes y, sin duda, merece la pena, sobre todo en las webs más importantes.
Detección: descubre la intrusión antes que tu cliente
Hay malware que entra en una web y tarda mucho en dar señales. No rompe nada visible, pero está ahí, y de repente, aparece.
Cuanto antes lo detectes, menos daño hace. Por eso es importante analizar tus webs con regularidad, sobre todo después de cada aviso crítico o ronda de actualizaciones.
Para eso necesitas un escáner de malware. Puede funcionar a nivel de servidor, como los que ofrecen muchos hostings (Imunify360 o ImunifyAV, por ejemplo), o a nivel de web, con plugins como Wordfence.
En Modular DS puedes activar escaneos periódicos a través de nuestra integración con Imunify. Todos los planes incluyen un análisis mensual por web. Pero para sitios críticos es recomendable activar el add-on de Imunify PRO, con el que puedes hacer análisis diarios o incluso bajo demanda.
A mayores, hay otra señal que no puedes perder de vista. Los usuarios administradores.
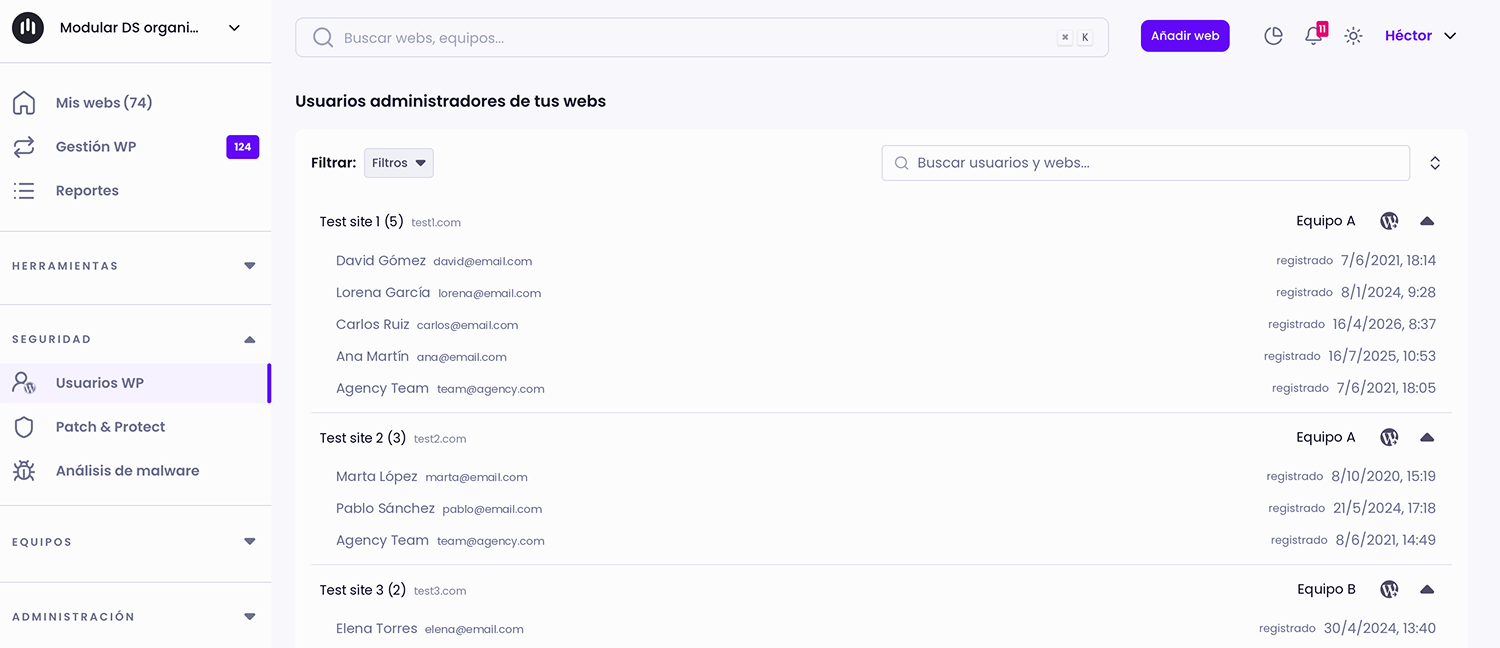
Un administrador nuevo que nadie reconoce suele ser el primer síntoma de un hackeo. Así pasó en varios de los casos de la tabla de arriba y también es un patrón que vemos a diario:
- Se crea un usuario administrador.
- Se instala un plugin malicioso o un plugin legítimo en una versión anterior con vulnerabilidades.
- Se instala un backdoor en un plugin legítimo (diferente al que ha sido el causante del hackeo inicial).
- Aunque el plugin vulnerable y el usuario se eliminen, el plugin legítimo sigue siendo una puerta de entrada a nuevos hackeos.
Revisa con regularidad los administradores de tus webs o deja que Modular DS te avise en cuanto aparezca uno nuevo gracias a su sistema de detección automático.
Limpieza: ten un plan antes de necesitarlo
Aunque lo hagas todo bien, una web se puede infectar. Cuando eso pase, no es momento de improvisar. Ten claro quién se encarga de hacer la limpieza, qué herramientas usarás y cómo se lo vas a comunicar al cliente.
Si no tienes experiencia limpiando malware, ten localizado un especialista de confianza al que llamar.
Además, como te cuento más abajo, muy pronto podrás hacer la limpieza del malware directamente desde Modular DS.
En lo que estamos trabajando para seguir ayudando
Todo lo que hemos visto en estos meses nos ha llevado a ajustar nuestro roadmap de final de año y adelantar cambios que ya teníamos en mente.
Si la seguridad es una parte fundamental del mantenimiento, también tiene que serlo de las herramientas que usan los profesionales que lo ofrecen. Hoy lo tenemos más claro que nunca.
Aquí te explico los cambios más relevantes en los que estamos trabajando o que ya puedes ver en Modular DS.
Nuevo filtro de versiones de PHP
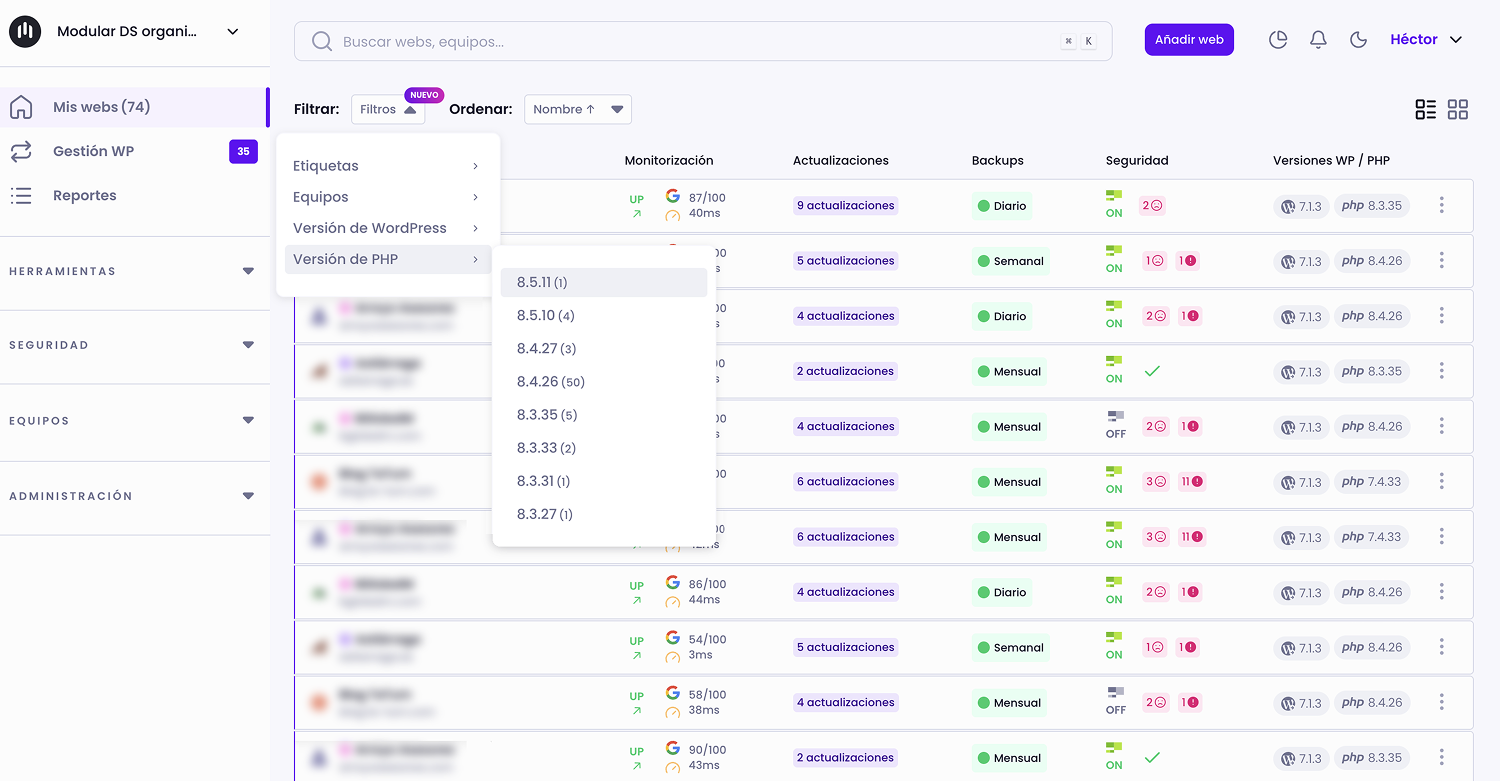
El pasado 21 de octubre, cuando se hizo pública la vulnerabilidad de PHP2Shell, añadimos al dashboard los filtros de versión de PHP y versión de WordPress, para que nuestros usuarios pudieran ver rápidamente qué webs estaban en versiones sin soporte y, por tanto, no iban a recibir parches oficiales.
De detectar administradores a gestionarlos
Hoy Modular DS te avisa cuando aparece un usuario administrador nuevo en una web. Como ya hemos visto, este suele ser el primer síntoma de un sitio comprometido.
Muy pronto también podrás actuar desde el mismo panel: eliminar un administrador que se haya colado en una o múltiples webs, editarlo o quitarle permisos, sin entrar en cada WordPress.
Limpieza de malware desde tu panel
Prevenir y detectar el malware es solo una parte del trabajo. Y a veces es inevitable que tu web sea infectada. Esa es además la parte que más horas te quita cuando la sufres. Por eso, estamos trabajando en integrar la eliminación del malware detectado con Imunify.
En la práctica, esto significa que cuando el escáner encuentre código malicioso, podrá limpiarlo por ti. Menos horas de limpieza manual para ti y menos tiempo con la web comprometida para tu cliente.
Versión mínima de PHP a la 8.2
Estamos valorando internamente que Modular DS pase a requerir PHP 8.2 o superior.
Sabemos que hay muchas webs por debajo de esa versión (el 11% de los sitios conectados a la herramienta ahora mismo), pero seguir dándoles soporte sería ayudar a que sigan expuestas.
PHP 7.4 no tiene soporte desde noviembre de 2022 (4 años), PHP 8.0 desde noviembre de 2023 y PHP 8.1 desde el 31 de diciembre de 2025. Ninguna de ellas ha recibido el parche oficial de PHP2Shell.
El cambio se produciría, en principio, con una nueva versión de nuestro plugin que solamente podría ser actualizada en webs que tengan PHP 8.2 o superior. Los demás sitios podrían seguir conectados a Modular DS, pero perderían acceso a nuevas funcionalidades y mejoras. Aunque sí recibirían parches de seguridad en caso de ser necesarios.
Cómo vender la seguridad web a tus clientes
Todo esto supone un coste para ti, en herramientas y en horas. La buena noticia es que también es la mejor razón que has tenido en años para vender tu servicio de mantenimiento y revisar sus precios.
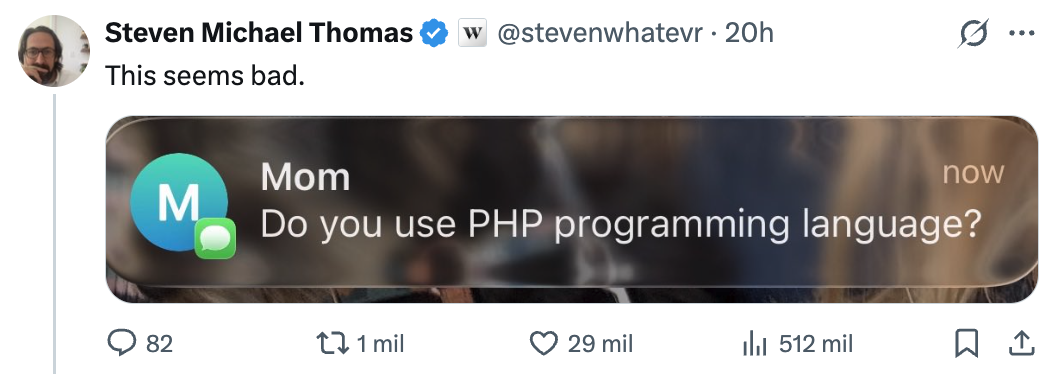
Tus clientes necesitan esta protección y muchos ya han oído hablar de webs hackeadas, vulnerabilidades masivas, etc.
Este «meme» lo refleja muy bien:
Convierte el mantenimiento básico en mantenimiento de seguridad
Si hoy vendes un único plan de mantenimiento básico, plantéate añadir uno nuevo enfocado en mejorar la seguridad de las webs de tus clientes. Con un precio más alto, pero también con un mejor servicio:
| Incluye | Plan básico | Plan de mantenimiento y seguridad |
|---|---|---|
| Actualizaciones de plugins, temas y core | Sí | Sí |
| Copias de seguridad | Sí | Sí, fuera del servidor y con restauraciones probadas |
| Monitorización de vulnerabilidades | Revisiones puntuales | Sí, con respuesta a vulnerabilidades críticas en menos de 24 horas |
| Parcheo virtual | No | Sí |
| Análisis de malware | No | Sí, continuo |
| Control de usuarios administradores | No | Sí |
| Limpieza si la web se infecta | Se cobra aparte | Incluida |
Sabemos que herramientas de gestión web como Modular DS, o incluso los add-ons de seguridad como Patch & Protect, suponen un coste, pero también son lo que justifica la diferencia de precio. No vendes «un plugin más», vendes la tranquilidad a tus clientes de que su web o tienda online sigue funcionando.
Y con funcionalidades como los reportes luego podrás demostrarles todas esas vulnerabilidades parcheadas, los ataques prevenidos o el malware encontrado y eliminado.
Si ya tienes clientes de mantenimiento web
Es un buen momento para revisar tus precios o pasar a los clientes al plan de seguridad.
Explica qué cambia en el servicio, no solo cuánto cuesta. Pon ejemplos reales, como los de este post, y avisa con tiempo para evitar sorpresas.
Si tienes clientes sin un plan de mantenimiento
Muchos clientes piensan que su web «ya está hecha». Muéstrales lo que cuesta un año de mantenimiento de WordPress en comparación con lo que cuesta limpiar una web hackeada, recuperar el posicionamiento perdido o explicar a sus propios clientes que sus datos han estado expuestos. Una web sin mantenimiento no es una web terminada, es una web expuesta.
Usa los reportes de pre-mantenimiento de Modular DS para que vean los problemas y errores pendientes que tiene su sitio, sobre todo los relacionados con la seguridad, y así entiendan la necesidad del servicio.
Habla de negocio, no de miedo
Evita el alarmismo. A tu cliente no le interesa qué es una inyección SQL. Le interesa que su tienda siga vendiendo, que sus formularios sigan funcionando y que Google no marque su web como peligrosa. Habla en esos términos.
Por dónde empezar esta semana
Si solo vas a hacer tres cosas después de leer esto, mi recomendación sería esta:
- Filtra tus webs por versión de PHP y apunta las que estén en la 8.1 o anterior. Son sitios expuestos y no reciben actualizaciones de seguridad, aunque muchos proveedores de hosting hayan aplicado parches en esta ocasión. También puedes incluir las que están en la 8.2, ya que esta versión se quedará sin soporte a final de año.
- Activa servicios como nuestro add-on de Patch & Protect o el análisis de malware con Imunify para reforzar la seguridad, al menos en las webs más críticas.
- Habla con tus clientes, si es necesario, sobre aumentar su tarifa de mantenimiento a cambio de una mejor seguridad. No hables solo de una subida de precio, explícales cómo les puede beneficiar y por qué es necesario justo ahora.
La seguridad siempre ha sido parte del mantenimiento. Lo que ha cambiado es la velocidad. Las agencias que se adapten van a proteger mejor a sus clientes, van a tener un servicio más valioso y van a evitar muchos problemas.
En Modular DS vamos a seguir trabajando para que hacerlo bien te resulte lo más fácil posible.
Si tienes dudas, quieres que te ayudemos o te gustaría activar alguno de los add-ons de seguridad en un gran volumen de webs, escríbenos a [email protected] y estaremos encantados de ayudarte.
No te pierdas nada